Forensischer Zugriff auf iPhone-, iPad- und iPod-Geräte mit Apple iOS
Führen Sie eine vollständige forensische Erfassung der auf iPhone-, iPad- und iPod-Geräten gespeicherten Benutzerdaten durch. Mit Elcomsoft iOS Forensic Toolkit können Sie Abbilder der Gerätedateisysteme erstellen, vertrauliche Gerätedaten (Sperrcodes, Passwörter und Verschlüsselungsschlüssel) extrahieren und über Lockdown-Datensätze auf gesperrte Geräte zugreifen.
Folgende Extraktionsverfahren werden unterstützt:
- Erweiterte logische Datenerfassung (Backups, Mediendateien, Absturzprotokolle, Apple Unified Logs, freigegebene Dateien) (alle Geräte, alle iOS-Versionen)
- Direkte agentenbasierte Extraktion (ausgewählte iOS-Versionen)
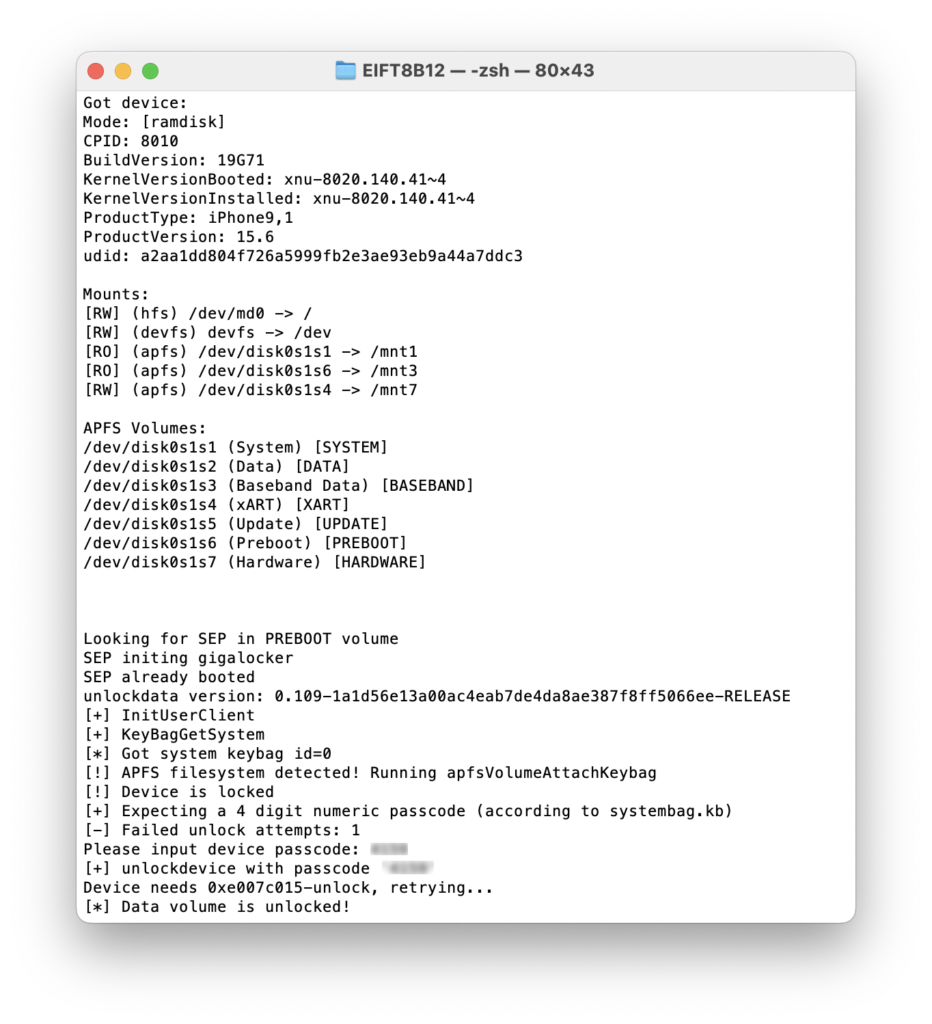
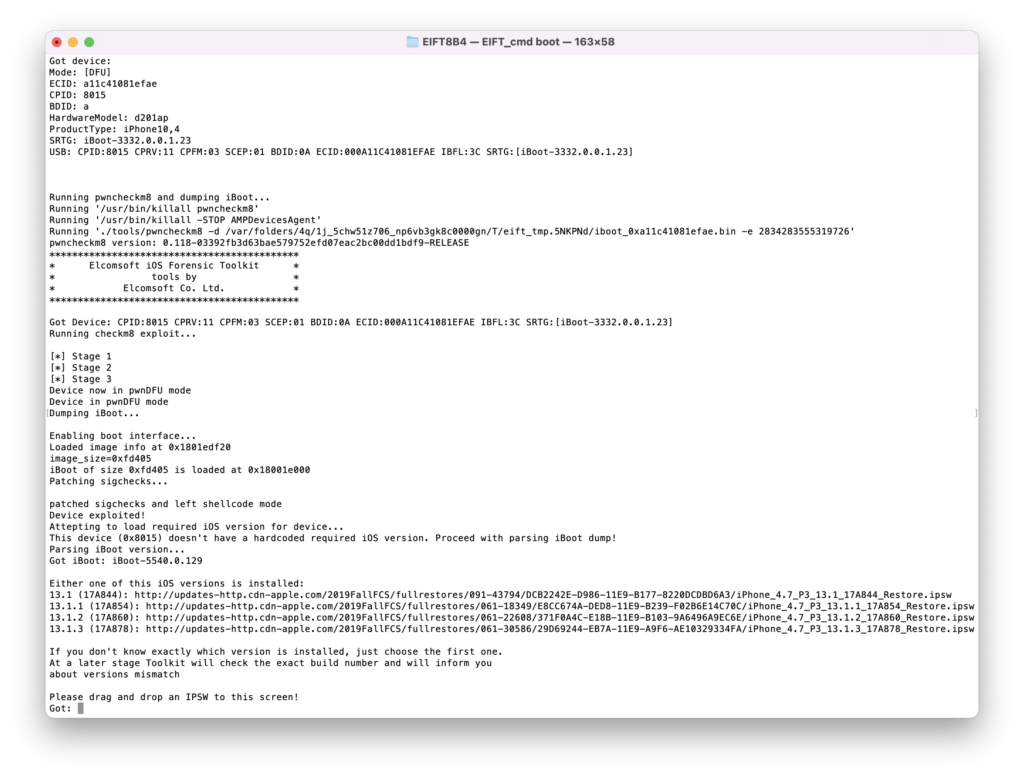
- Forensisch einwandfreie bootloaderbasierte Extraktion (ausgewählte Geräte)
- Entsperren des Geräts durch Ermitteln des Sperrcodes und echte physische Datenerfassung (ausgewählte 32-Bit-Geräte)
Einzelheiten finden Sie unter Kompatible Geräte und Plattformen.
Verfügbarkeit auf mehreren Plattformen
iOS Forensic Toolkit ist für macOS, Windows und Linux verfügbar. Die Funktionen im Vergleich:
| Funktionen | macOS | Windows | Linux* |
|---|---|---|---|
| Erweiterte Geräteinformationen abrufen | ✓ | ✓ | ✓ |
| Logische Datenerfassung (Backup im iTunes-Format) | ✓ | ✓ | ✓ |
| Mediendateien und Metadaten extrahieren | ✓ | ✓ | ✓ |
| sysdiagnose-Protokolle und Apple Unified Logs extrahieren | ✓ | ✓ | ✓ |
| Agentenbasierte Extraktion mit Entwicklerkonten | ✓ | ✓ | ✓ |
| Agentenbasierte Extraktion mit regulären Konten | ✓ | ✓ | ✓ |
| Bootloaderbasierte Extraktion und Entsperren durch Ermitteln des Sperrcodes | ✓ | ✕ | ✓ |
| Zusätzliche Servicefunktionen | ✓ | ✓ | ✓ |
Die Linux-Edition unterstützt offiziell Debian, Ubuntu, Kali Linux und Mint.
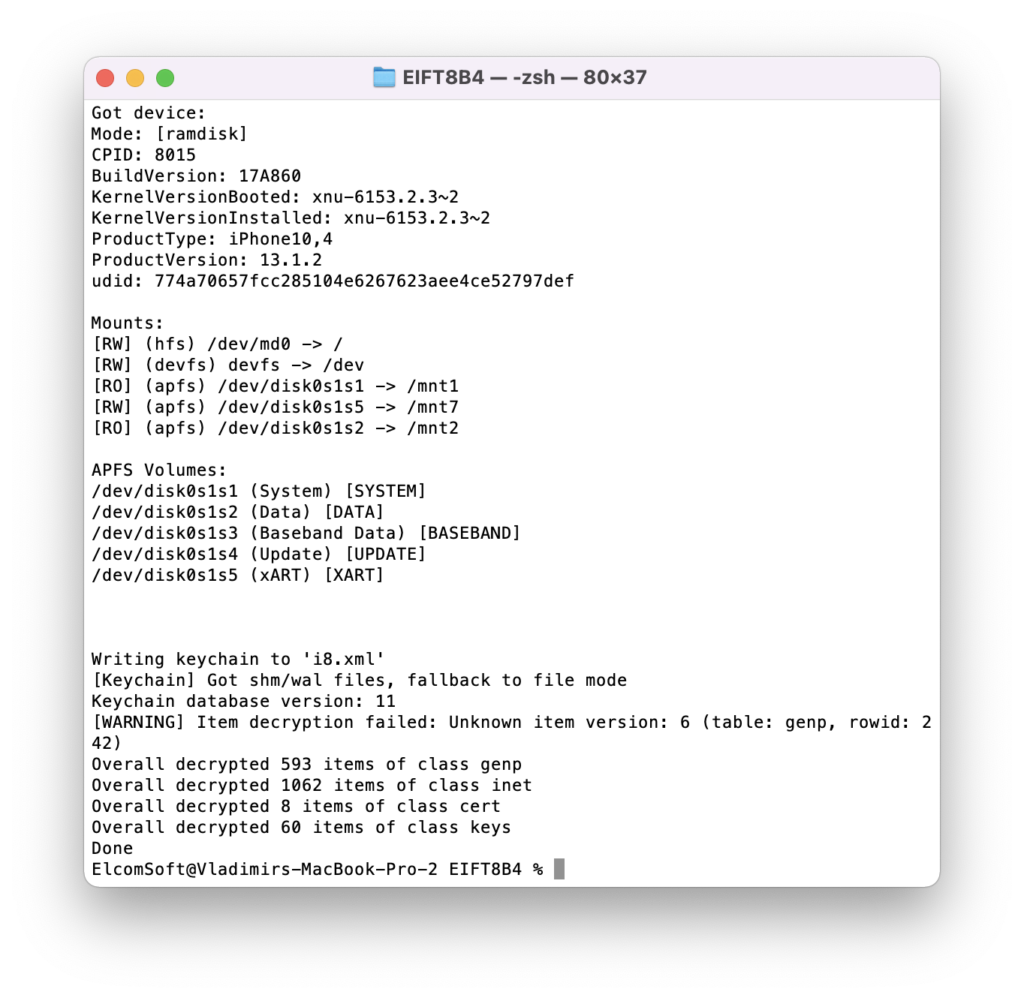
Vollständige Dateisystemextraktion und Entschlüsselung des Schlüsselbunds
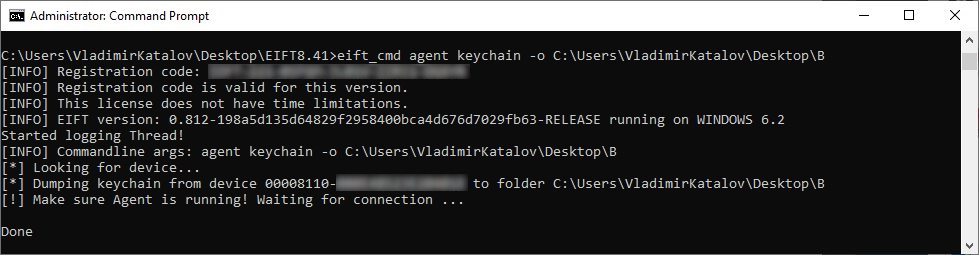
Für zahlreiche iOS-Geräte und Betriebssystemversionen steht ein Low-Level-Extraktionsverfahren zur Verfügung, das auf direktem Zugriff auf das Dateisystem basiert. Mithilfe eines intern entwickelten Extraktionstools wird ein Extraktionsagent auf dem auszulesenden Gerät installiert. Der Agent kommuniziert mit dem Computer des Forensikers und bietet eine zuverlässige Datenübertragung mit sehr hohen Extraktionsgeschwindigkeiten von über 10 GB pro Minute auf Geräten mit USB-C-Anschluss.
Der Einsatz der Extraktionsagenten ist für das Gerät selbst grundsätzlich sicher, da weder die Systempartition verändert noch das Dateisystem neu eingebunden wird. Die vom Extraktionsagenten verwendete Low-Level-Technik liefert denselben Datenumfang wie bootloaderbasierte Extraktionsverfahren. Je nach Betriebssystemversion lassen sich sowohl das Dateisystemabbild als auch sämtliche Schlüsselbundeinträge extrahieren und entschlüsseln.
Sie können entweder das vollständige Dateisystem extrahieren oder die Express-Extraktion wählen, bei der nur Dateien der Benutzerpartition erfasst werden. Da die Dateien der Systempartition dabei übersprungen werden, verkürzt sich die Extraktionsdauer, und der Speicherbedarf sinkt um mehrere Gigabyte statischer Inhalte.
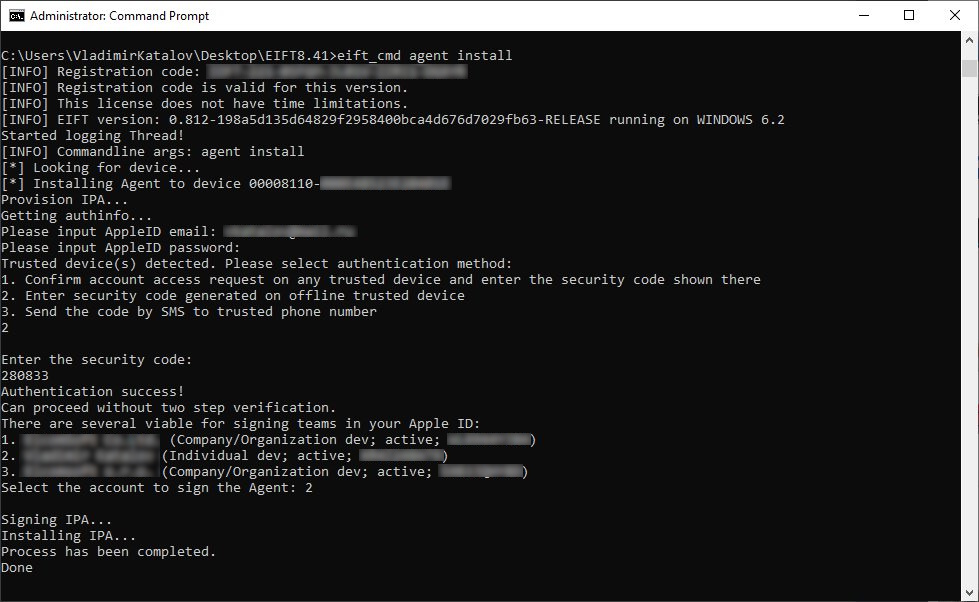
Für die Installation des Extraktionsagenten per Sideloading ist eine Apple-ID erforderlich. Es können sowohl reguläre Apple-IDs als auch Entwickler-Apple-IDs verwendet werden.
Forensisch einwandfreie Extraktion mit Bootloader-Exploit
Zur Sicherung digitaler Beweismittel beginnt die lückenlose Dokumentation ihrer Erhebung und weiteren Handhabung (Chain of Custody) bereits mit der ersten Datenerfassung, damit die im Rahmen der Untersuchung erhobenen digitalen Beweismittel vor Gericht verwertbar bleiben. Das neue bootloaderbasierte Extraktionsverfahren liefert über mehrere Extraktionsdurchläufe hinweg wiederholbare Ergebnisse. Beim Einsatz von iOS Forensic Toolkit auf einem unterstützten Gerät stimmt die Prüfsumme des zuerst extrahierten Abbilds mit den Prüfsummen nachfolgender Extraktionen überein, sofern das Gerät zwischen den Extraktionen ausgeschaltet bleibt und die installierte iOS-Version in dieser Zeit zu keinem Zeitpunkt gestartet wird.
Das neue Extraktionsverfahren ist unser bislang sauberstes. Unsere Implementierung des Bootloader-Exploits wurde von Grund auf neu entwickelt. Sämtliche Vorgänge werden vollständig im RAM ausgeführt, und das auf dem Gerät installierte Betriebssystem wird während der Extraktion nicht gestartet. Unser einzigartiges direktes Extraktionsverfahren bietet folgende Vorteile:
- Wiederholbare Ergebnisse. Die Prüfsummen nachfolgender Extraktionen stimmen mit der Prüfsumme der ersten Extraktion überein, wenn das Gerät zwischen den Durchläufen ausgeschaltet bleibt und iOS in dieser Zeit nicht gestartet wird.
- Unterstützt iPhone X, iPhone 8/7/Plus, 6s/6/Plus, SE (1. Generation) und iPhone 5s
- Unterstützt zahlreiche Apple-Modelle, darunter insgesamt 25 iPhone-, 40 iPad-, 3 iPod-, 4 Apple TV- und 4 Apple Watch-Modelle
-
Breite iOS-Kompatibilität. Unterstützt werden iOS 3 bis iOS 26 (keine Unterstützung für iOS 16 auf iPhone-Modellen mit A11 Bionic).
- Die maximal unterstützte Version hängt von der Plattform ab: Bei iOS ist es Version 16 (mit Einschränkungen unter 16.x für iPhone 8, 8 Plus und X), bei iPadOS werden die Versionszweige 17 und 18 abgedeckt. Höhere Versionen bis einschließlich 26 betreffen ausschließlich tvOS und audioOS.
- System- und Datenpartitionen bleiben unverändert.
- Keine Veränderung der Daten: Sämtliche Patches werden ausschließlich im RAM vorgenommen.
- Der Installationsprozess ist vollständig angeleitet und äußerst robust.
- Gesperrte Geräte werden im BFU-Modus unterstützt; der eingeschränkte USB-Modus kann vollständig umgangen werden.
Kompatibilität: Die Extraktion auf Bootloader-Ebene ist in den Mac- und Linux-Editionen verfügbar.
Entsperren und Erstellen von Abbildern älterer Geräte mit Perfect Acquisition
Für mehrere 32-Bit-iPhone-Modelle und eine Reihe von 64-Bit-Geräten mit Apple A8/A8X-SoC werden das Entsperren durch Ermitteln des Sperrcodes und das Erstellen von Abbildern unterstützt.
Die Entsperrfunktion ist für iPhone 3GS, 4, 4s (1), 5 und 5c sowie für folgende 64-Bit-Geräte verfügbar: iPhone 6, 6 Plus, iPod touch 6, iPad mini 4 und iPad Air 2.
Für dieselben Geräte ist auch eine vollständige physische Datenerfassung möglich. Bei allen unterstützten Modellen kann das Toolkit ein bitgenaues Abbild der Benutzerpartition extrahieren. Für diese Geräte lassen sich eine exakte Kopie des Gerätedatenträgers und die zu ihrer Entschlüsselung erforderlichen Schlüssel extrahieren. Anschließend können Sie das Abbild mit dem Dienstprogramm FSTOOL einbinden, um es manuell zu untersuchen oder mit anderen forensischen Tools umfassend zu analysieren. FSTOOL ist im Lieferumfang von EIFT enthalten und auch als kostenloses eigenständiges Tool für Windows, Linux und macOS verfügbar.
Unterstützte Geräte lassen sich auch dann entsperren und auslesen, wenn sie nach zehn erfolglosen Sperrcode-Eingaben gesperrt sind.
Erweiterte logische Datenerfassung
iOS Forensic Toolkit unterstützt die logische Datenerfassung, ein einfaches und sicheres Erfassungsverfahren. Dabei wird ein Standardbackup der auf dem Gerät gespeicherten Informationen im iTunes-Format erstellt; außerdem werden Mediendateien, freigegebene Dateien und Systemabsturzprotokolle extrahiert. Die logische Datenerfassung liefert zwar weniger Informationen als eine Low-Level-Extraktion, dennoch wird Forensikern empfohlen, vor dem Einsatz invasiverer Erfassungsverfahren zunächst ein logisches Backup des Geräts zu erstellen.
Wir empfehlen grundsätzlich, die logische Datenerfassung mit einer Low-Level-Extraktion zu kombinieren, um alle verfügbaren Arten von Beweisdaten sicher zu extrahieren.
Extrahieren Sie Mediendateien wie Fotoaufnahmen, Bücher, Sprachaufzeichnungen und Inhalte der iTunes-Mediathek in kurzer Zeit. Anders als die Erstellung eines lokalen Backups, die unter Umständen viel Zeit beansprucht, erfolgt die Medienextraktion auf allen unterstützten Geräten zügig. Mithilfe eines Kopplungsdatensatzes (Lockdown-Datei) ist die Extraktion auch aus gesperrten Geräten möglich.
Die logische Datenerfassung ist auf allen Geräten unabhängig von Hardwaregeneration und iOS-Version verfügbar. Hierzu müssen Forensiker das Gerät mit dem Sperrcode oder per Touch ID entsperren oder eine noch gültige Lockdown-Datei verwenden, die vom Computer des Benutzers extrahiert wurde.
Ist das Gerät für passwortgeschützte Backups konfiguriert, müssen Forensiker Elcomsoft Phone Breaker verwenden, um das Passwort wiederherzustellen und die Verschlüsselung aufzuheben. Ist kein Backup-Passwort festgelegt, setzt das Tool automatisch ein temporäres Passwort („123“), damit Schlüsselbundeinträge entschlüsselt werden können. Nach der Datenerfassung wird das Passwort zurückgesetzt.
Extraktion von Apple Unified Logs und sysdiagnose-Protokollen
Im Rahmen der erweiterten logischen Datenerfassung kann iOS Forensic Toolkit Absturz- und Diagnoseprotokolle sowie Apple Unified Logs extrahieren.
sysdiagnose-Protokolle enthalten detaillierte Informationen über die Systemaktivitäten des Geräts in den 24 Stunden unmittelbar vor der Erstellung von sysdiagnose.
Apple Unified Logs sind eine wichtige Quelle forensischer Daten. Sie zeichnen detaillierte Aktivitäten auf Systemebene auf, darunter Prozesse, Ereignisse und das Verhalten von Apps. Während sysdiagnose-Protokolle nur einen begrenzten Zeitraum abdecken, bieten Unified Logs einen wesentlich umfassenderen Einblick in zurückliegende Geräteaktivitäten. Je nach Ereignistyp und Gerätekonfiguration werden die Daten über mehrere Tage vorgehalten. Dadurch steht Ermittlern eine deutlich umfangreichere Datengrundlage für die Rekonstruktion zeitlicher Abläufe und die Verhaltensanalyse zur Verfügung.
Unterstützte Geräte und Erfassungsverfahren
iOS Forensic Toolkit unterstützt die Low-Level-Extraktion auf Geräten vom iPhone 3GS bis hin zur Modellreihe iPhone 16, 16 Pro und iPhone 16 Pro Max.
Es gelten folgende Kompatibilitätsangaben:
- Entsperren durch Ermitteln des Sperrcodes: Ermittelt vier- und sechsstellige Sperrcodes der Bildschirmsperre mittels Brute-Force-Verfahren über einen DFU-Exploit. Unterstützt werden alle iOS-Versionen auf iPhone 3GS, 4, 4s, 5 und 5c, iPhone 6, 6 Plus, iPod touch 6, iPad mini 4 und iPad Air 2 sowie auf zahlreichen weiteren Geräten mit ähnlichen Chipsätzen. [1][2]
- Perfect Acquisition: Bitgenaue Abbilder und Entschlüsselung für iPhone 3GS, 4, 4s, 5 und 5c, iPhone 6, 6 Plus, iPod touch 6, iPad mini 4 und iPad Air 2. [1][2]
- Agentenbasierte Extraktion: Vollständige Dateisystemextraktion und Entschlüsselung des Schlüsselbunds für zahlreiche Geräte. Die entsprechenden iPad-Modelle werden ebenfalls unterstützt.
- Über einen BootROM-Exploit (checkm8): Forensisch einwandfreie Erfassung von Dateisystem und Schlüsselbund für 76 Apple-Geräte unter allen unterstützten iOS-Versionen. [1]
- Andere Apple-Geräte: Erweiterte logische Datenerfassung sowie Extraktion freigegebener Dateien und Mediendateien für Geräte mit iOS-Versionen, die vom Extraktionsagenten nicht unterstützt werden. Das Gerät muss entsperrt und mit dem Computer des Forensikers gekoppelt sein.
Führen Sie eine physische und logische Datenerfassung auf iPhone-, iPad- und iPod touch-Geräten durch. Erstellen Sie ein Abbild des Gerätedateisystems, extrahieren Sie vertrauliche Gerätedaten (Passwörter, Verschlüsselungsschlüssel und geschützte Daten) und entschlüsseln Sie das Dateisystemabbild.
-
Nur in den Mac- und Linux-Editionen verfügbar.
-
Die Unterstützung für das iPhone 4s erfordert ein Raspberry Pi Pico-Board mit speziell angepasster Firmware.